Netskope identifica operação que simula verificação de segurança e altera a exibição de e-mails de confirmação para esconder a retirada de recursos
Uma operação identificada pelo Netskope Threat Labs rouba criptomoedas de contas em uma plataforma de negociação e desvia transferências feitas pelos próprios usuários. Os pesquisadores estimam que os endereços ligados ao esquema tenham recebido cerca de US$ 100 mil em criptomoedas. Para esconder o roubo, o golpe exibe uma falsa verificação de segurança e disfarça os e-mails que confirmam a retirada dos recursos.
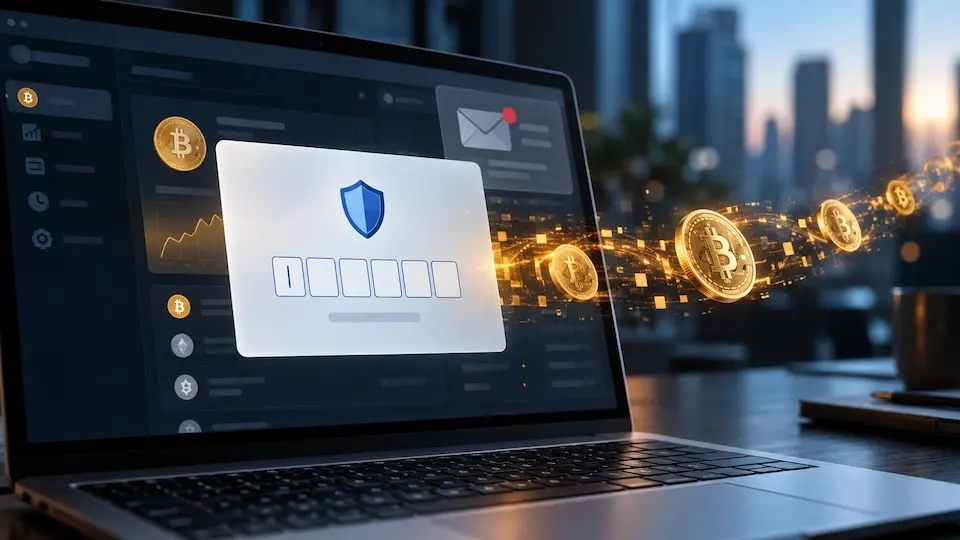
Na Binance, uma tela falsa imita o pedido de autenticação de dois fatores da plataforma. Enquanto esse aviso ocupa a atenção da vítima, o malware, um software malicioso, desativa a lista de destinos autorizados para saques, converte os recursos em Bitcoin e os transfere para endereços usados na operação. A configuração analisada prevê retirar todo o saldo de contas menores e 90% do saldo de contas maiores.
“Essa é uma estimativa conservadora. Ela soma as transações recebidas pelos endereços de destino, com base nas cotações de mercado, e se limita à primeira etapa do percurso do dinheiro”, explica Vini Egerland, pesquisador do Netskope Threat Labs e autor da análise. Depois disso, agentes maliciosos tentam esconder o rastro com transações que usam tokens falsificados e misturam os valores com recursos sem relação com o golpe.
A tentativa de esconder o roubo também impacta a caixa de entrada de e-mails da vítima. Ao identificar uma confirmação de saque no Gmail, Outlook, Yahoo ou Proton, o malware modifica o assunto e o conteúdo exibidos no navegador para que a mensagem pareça um aviso de rotina. Assim, a vítima consulta seu e-mail sem perceber a retirada dos recursos. A alteração ocorre na visualização da mensagem no computador comprometido.
O esquema também pode desviar uma transferência feita pelo próprio usuário. Quando ele copia o endereço de uma carteira de criptomoedas, o malware troca esse destino por um endereço usado no golpe. Se a vítima concluir o envio com o endereço substituído, os recursos vão para essa carteira, sem que ela perceba a troca.
A análise das transferências originadas de carteiras individuais indica entre 350 e 430 vítimas. Além desse grupo, há os usuários que tiveram recursos retirados de suas contas em plataformas de negociação. Nesses casos, o dinheiro sai de uma carteira da plataforma, e os registros não permitem contar quantos usuários foram afetados. Por isso, o total de vítimas é maior que a faixa estimada. A operação ainda recebia valores no momento da investigação, com novas movimentações observadas em setembro de 2026.
A infecção começa com arquivos compactados que contêm um instalador e componentes maliciosos, e o modo como esses arquivos chegam às vítimas ainda está sob análise. Depois de executado em um computador com Windows, o malware abre o Chrome ou o Edge com o perfil do usuário e aproveita as sessões em que ele já está conectado às suas contas.
Para se proteger, o Netskope Threat Labs recomenda verificar os saques por um canal separado, sem depender apenas das confirmações exibidas no e-mail, que podem ter sido adulteradas. Se o computador estiver infectado, é preciso investigar e remover o software malicioso. Apenas bloquear a comunicação, ou seja, impedir que ele se conecte aos servidores usados no golpe, não resolve o problema, pois a ameaça permanece instalada no equipamento.
Para mais detalhes, acesse o relatório completo aqui.