Dia das Crianças coloca segurança do varejo à prova antes da Black Friday. Levantamento inédito da Redbelt Security registrou 1.565 endereços fraudulentos e 199 aplicativos maliciosos em operação no país, todos criados para imitar plataformas de comércio eletrônico com origem na China
São Paulo, outubro de 2026 – O Dia das Crianças deve movimentar R$ 10,79 bilhões no comércio eletrônico brasileiro em 2026, segundo projeção da Associação Brasileira de Inteligência Artificial e E-commerce (ABIACOM). A estimativa considera as vendas entre 28 de setembro e 11 de outubro e representa crescimento de 10,16% em relação ao ano anterior. O número de pedidos também deve avançar 10,32%, chegando a 18,49 milhões.
Mais do que uma data importante para as vendas, o período funciona como um primeiro teste para o varejo antes da Black Friday e do Natal. Nos próximos meses, aplicações, meios de pagamento, APIs, sistemas de estoque, logística, parceiros e equipes de atendimento precisarão sustentar volumes maiores de transações em um ambiente que também passa por mudanças para as campanhas comerciais.
Para a Redbelt Security, consultoria brasileira especializada em segurança da informação, o aumento da operação amplia também o impacto de falhas de segurança. Uma vulnerabilidade ou indisponibilidade que teria efeito limitado em um período regular pode comprometer vendas quando atinge justamente uma aplicação ou serviço necessário para concluir uma compra.
“O varejo passa por uma transformação temporária durante os períodos de pico. Há mais transações, mudanças em aplicações, novas integrações, terceiros envolvidos e pessoas acessando os sistemas. O ambiente que chega à Black Friday já não é exatamente o mesmo que operou meses antes. A segurança precisa acompanhar essa mudança”, afirma Wagner Farias, engenheiro de ameaças da Redbelt Security
O primeiro pico pode revelar os problemas que chegam à Black Friday
O Dia das Crianças oferece às empresas uma oportunidade de identificar pontos de fragilidade antes de novembro. Instabilidades, acessos emergenciais, alertas em excesso, problemas com fornecedores ou intervenções manuais observados durante a data podem indicar onde a operação terá dificuldade para suportar uma demanda ainda maior.
A preparação, segundo a Redbelt Security, passa por revisar quais aplicações, APIs e integrações são críticas para a jornada de compra, testar as alterações realizadas para as campanhas, verificar os acessos concedidos a funcionários temporários e terceiros e identificar credenciais expostas. Também é importante que o SOC consiga relacionar um alerta técnico ao serviço de negócio afetado e que as empresas tenham definido previamente quem pode autorizar uma medida de contenção quando ela também representar impacto sobre as vendas. Simulações de crise ajudam a testar essas decisões antes de um incidente real.
O tema ganha relevância diante do avanço das fraudes de identidade. Dados da Serasa Experian mostram que as tentativas de fraude de identidade no varejo cresceram 120,7% no primeiro semestre de 2026 em relação ao mesmo período do ano anterior, o maior avanço entre os segmentos analisados pela empresa.
A alta temporada no varejo também aumenta a exposição relacionada aos acessos. Funcionários temporários, fornecedores, agências, operadores logísticos e outros parceiros passam a utilizar sistemas necessários para vendas, atendimento e entrega. Para a Redbelt Security, controlar, estabelecer prazos para os acessos e garantir o encerramento das permissões quando deixam de ser necessárias são medidas importantes para reduzir a superfície de risco.
Outro ponto de atenção são as mudanças realizadas nas aplicações antes das grandes campanhas. Segundo dados da Pesquisa Setorial em Cibersegurança, em 2024, 27% das empresas não possuíam um programa de testes de penetração. No varejo, uma vulnerabilidade presente durante todo o ano pode ganhar outra dimensão quando atinge checkout, pagamento, estoque ou uma API que conecta a empresa a um parceiro.
Plataformas chinesas são usadas como isca em golpes durante a alta temporada do varejo
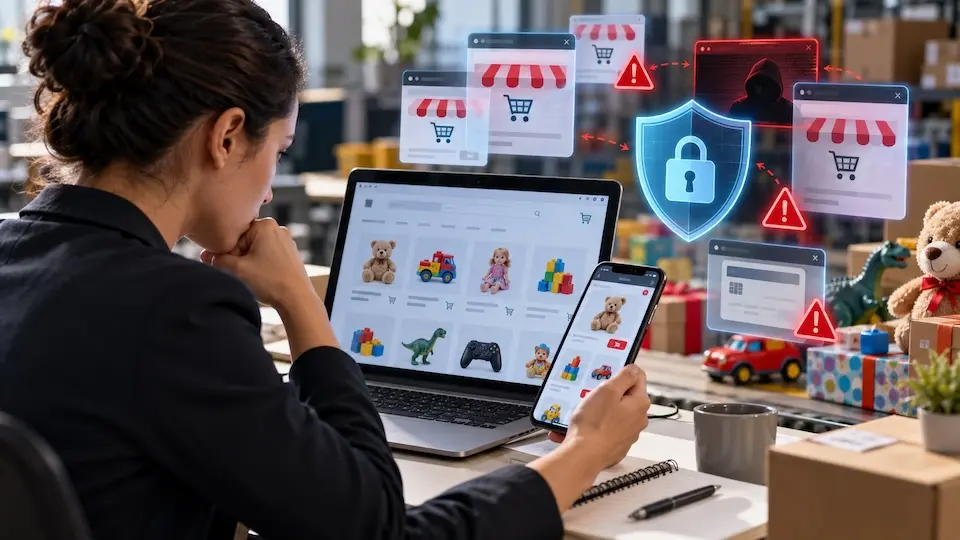
O levantamento da Redbelt Security, por meio da INGENI, área de inteligência avançada da companhia, identificou 1.565 páginas falsas ativas no Brasil que imitam plataformas conhecidas de comércio eletrônico com origem na China, além de 199 aplicativos maliciosos** associados à mesma campanha de fraude.
As páginas identificadas utilizam diferentes estratégias, incluindo phishing para captura de credenciais e dados bancários, lojas falsas que simulam processos de compra, quando criminosos registram endereços semelhantes aos legítimos para atrair usuários que digitam uma URL incorretamente. A presença simultânea de sites falsos e aplicativos maliciosos indica uma operação que explora diferentes caminhos para chegar ao consumidor.
“O consumidor que acessa um marketplace está, na maioria das vezes, com o cartão na mão e a atenção voltada para o produto que está buscando. Fraudes que operam nesse momento exploram exatamente isso, a intenção de compra combinada com a confiança que o usuário já deposita em marcas que ele reconhece”, afirma Wagner Farias, engenheiro de ameaças da Redbelt Security.
Para as empresas, o cenário reforça a importância de acompanhar domínios, páginas falsas, aplicativos maliciosos e outras ameaças que possam utilizar a marca durante períodos de maior exposição. Para os consumidores, a recomendação é acessar as plataformas diretamente, verificar a grafia do domínio e baixar aplicativos somente pelas lojas oficiais.
Black Friday exige decisões antes do pico
A Black Friday de 2025 movimentou R$ 10,19 bilhões no e-commerce brasileiro entre quinta-feira e domingo, segundo dados da Confi Neotrust. Para 2026, a data acontece em 27 de novembro e será seguida pelo Natal, período que tradicionalmente concentra uma parcela significativa das vendas do varejo.
A proximidade entre as datas reduz o espaço para mudanças estruturais. Por isso, a recomendação da Redbelt Security é usar as próximas semanas para corrigir as exposições identificadas, revisar acessos, validar aplicações e integrações críticas e testar os procedimentos de resposta.
A preparação também envolve definir quem decide durante uma crise. Isolar uma aplicação, suspender uma integração ou bloquear um acesso pode ser necessário para conter um ataque, mas também pode interromper parte da jornada de compra. Ter papéis, critérios e prioridades estabelecidos antes do incidente reduz o tempo gasto para chegar a uma decisão.
Sobre a Redbelt Security
Fundada em 2009, a Redbelt Security é uma consultoria especializada em Segurança da Informação. A marca atua com Serviços Gerenciados de Segurança (MSS), Security Operations Center (SOC), Offensive Security, Threat Intelligence, Governança, Riscos & Compliance (GRC), e suporte especializado no gerenciamento de ambientes de TI e ações preventivas contra novas ameaças, contando com uma equipe altamente especializada e certificada. Para mais informações, acesse: https://www.redbelt.com.br/